26天破解比特币?IonQ最新报告揭示量子计算的真实进度
在密码学领域,一直悬着一把达摩克利斯之剑:当量子计算机强大到足以运行Shor算法时,当前广泛使用的公钥加密体系将面临崩溃。长期以来,业界对“这一天何时到来”众说纷纭。
2026年9月9日,量子计算公司IonQ发布了一份长达70页的完整技术报告[1],给出了一个具体的估算:一台拥有约20000个物理量子比特的容错离子阱计算机,或许仅需26天就能破解比特币等加密货币赖以生存的secp256k1椭圆曲线加密算法。这并非意味着现有的加密系统明天就会失效,但它为“量子威胁”提供了一个基于具体工程参数的量化参考。
背景:公钥加密与量子计算的博弈
要理解这项研究,首先需要了解对手。目前主流的公钥加密(如RSA和椭圆曲线加密ECC)的安全性建立在数学难题上。以比特币使用的secp256k1曲线为例,其安全性基于“椭圆曲线离散对数问题”(ECDLP):给定曲线上的两个点P和Q,寻找整数k使得Q = k·P在经典计算机上极其困难。
1994年,Peter Shor提出Shor算法,证明量子计算机可以在多项式时间内解决大整数分解和离散对数问题,RSA、ECC等公钥密码体系由此面临量子计算威胁。但受限于量子比特的脆弱性,实际运行Shor算法需要通过量子纠错,以大量物理量子比特构建可靠的逻辑量子比特。
2009年,Van Meter等[2]估算破解RSA-2048约需65亿个物理量子比特,计算时间达数百天。2019年,谷歌的Gidney和Ekerå[3]通过优化算法和容错方案,将资源需求降至约2000万个物理量子比特,运行时间约8小时;2025年,Gidney[4]进一步将需求降至100万以下,但运行时间增加至约1周。
ECC的资源估算起步较晚,但发展极快。2017年,Roetteler等[5]估算破解NIST P-256约需2330个逻辑量子比特。论文还指出,在相同经典安全强度下,ECC所需量子资源低于RSA。也就是说,虽然ECC-256的经典安全强度高于RSA-2048,但在量子攻击模型下,ECC-256并不比RSA-2048更难,甚至可能更容易攻击。
2026年,相关研究进一步将资源需求推向万级。Cain等[6](包括John Preskill)提出中性原子+高码率量子纠错方案,估算约26000个物理量子比特可在数天内完成P-256攻击,在相同架构下,RSA-2048运行时间约比P-256长1–2个数量级;谷歌团队[7]将secp256k1椭圆曲线的需求降至50万以下,且运行时间在分钟级。最新的则是IonQ的这份报告,给出19397个物理量子比特、25.7天的secp256k1攻击估算。这三项研究分别基于中性原子、超导和离子阱架构。
总体来看,过去十余年,破解RSA-2048和ECC-256所需的量子资源已由亿、十亿级逐步下降至百万乃至万级,反映出量子算法、量子纠错和硬件架构的持续进步。
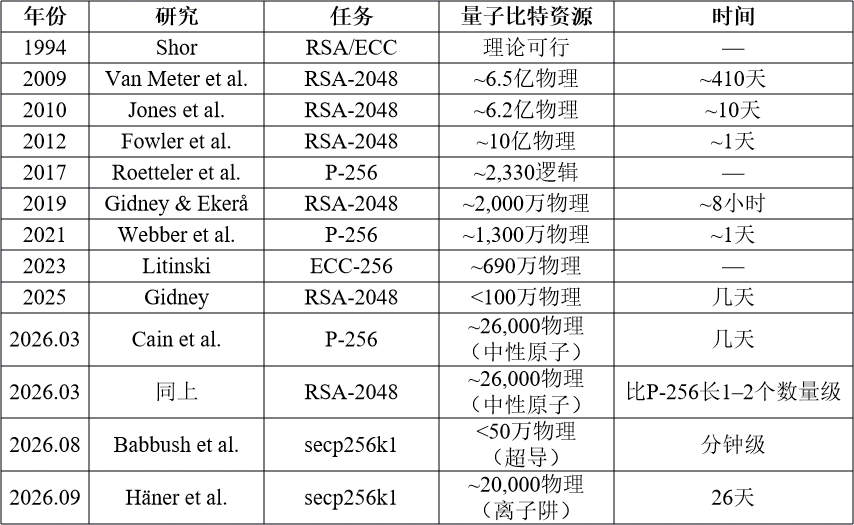
表1:对ECC-256 / RSA-2048的量子破解资源估算
核心方法:Walking Cat架构与Q102纠错码
IonQ团队并没有盲目追求量子比特数量的堆砌,而是采用了一种名为“Walking Cat”的容错架构,并专门针对secp256k1离散对数问题进行了优化。
在量子纠错方面,报告采用了Q102编码方案(一种[[102, 22, 9]]码)。通俗地说,就是用102个物理量子比特来保护22个逻辑量子比特,使其能够容忍一定程度的错误。在这个估算模型中,约20,000个物理量子比特最终被组织成约1,500个逻辑量子比特。其中,一部分用于核心的计算,另一部分则专门用于“综合征提取”(syndrome extraction,即检测错误)和“丢失纠正”(loss correction,即处理离子丢失的情况)。
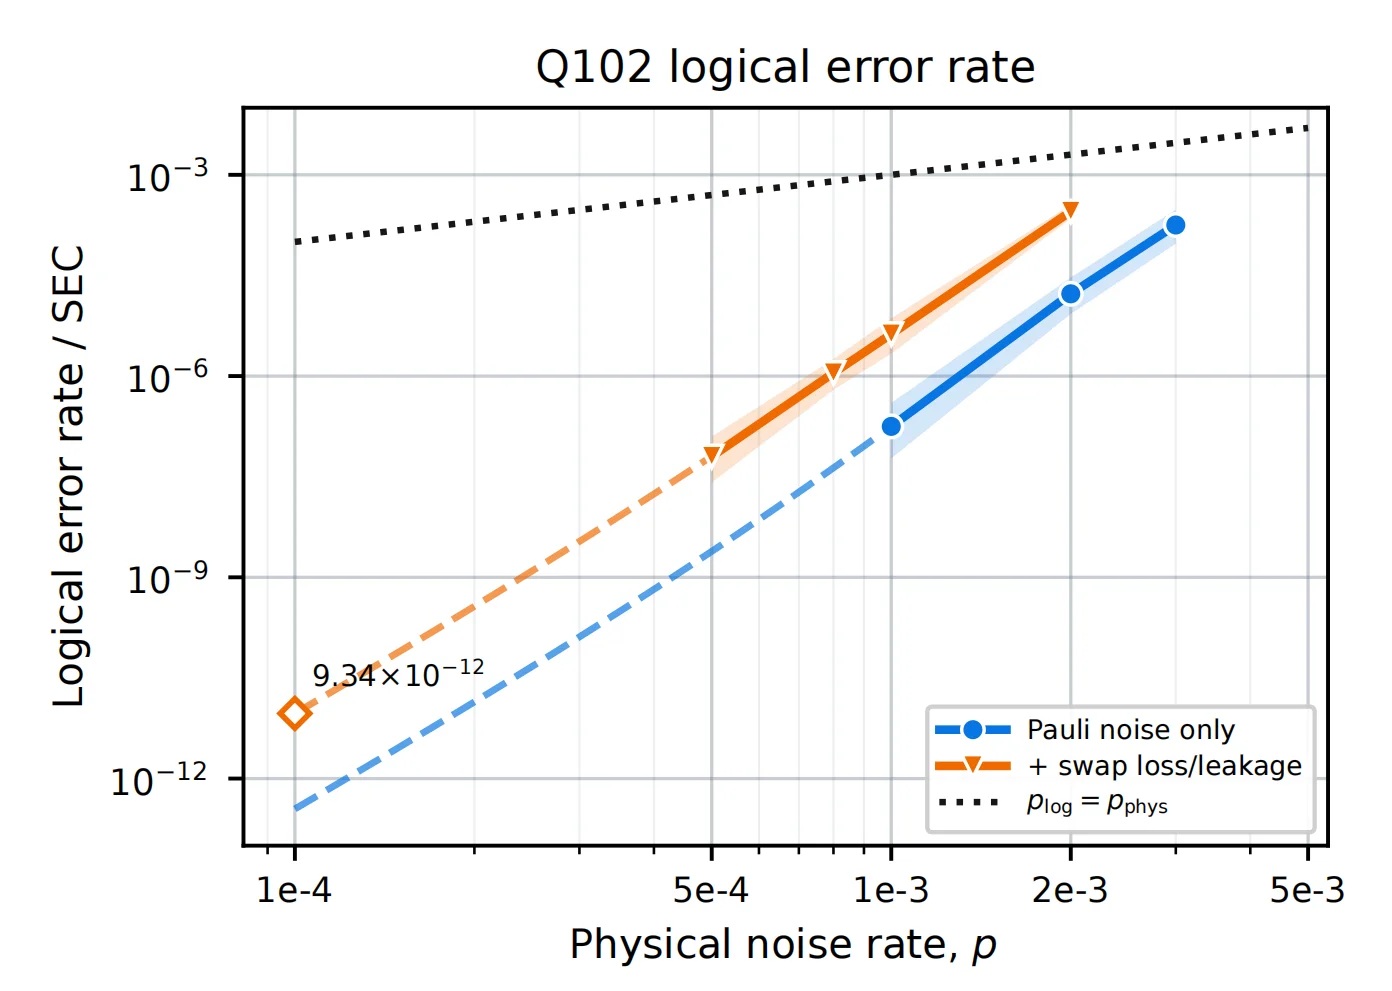
图1:Q102的逻辑错误率
在算法实现上,核心难点在于椭圆曲线点加法电路,特别是双标量乘法操作。团队开发了完整的逻辑编译器,将复杂的椭圆曲线电路编译到Walking Cat架构的指令集上。为了执行非Clifford门(这是实现通用量子计算的关键),他们还设计了专门的“魔法态工厂”来持续产生所需的CCZ魔法态。
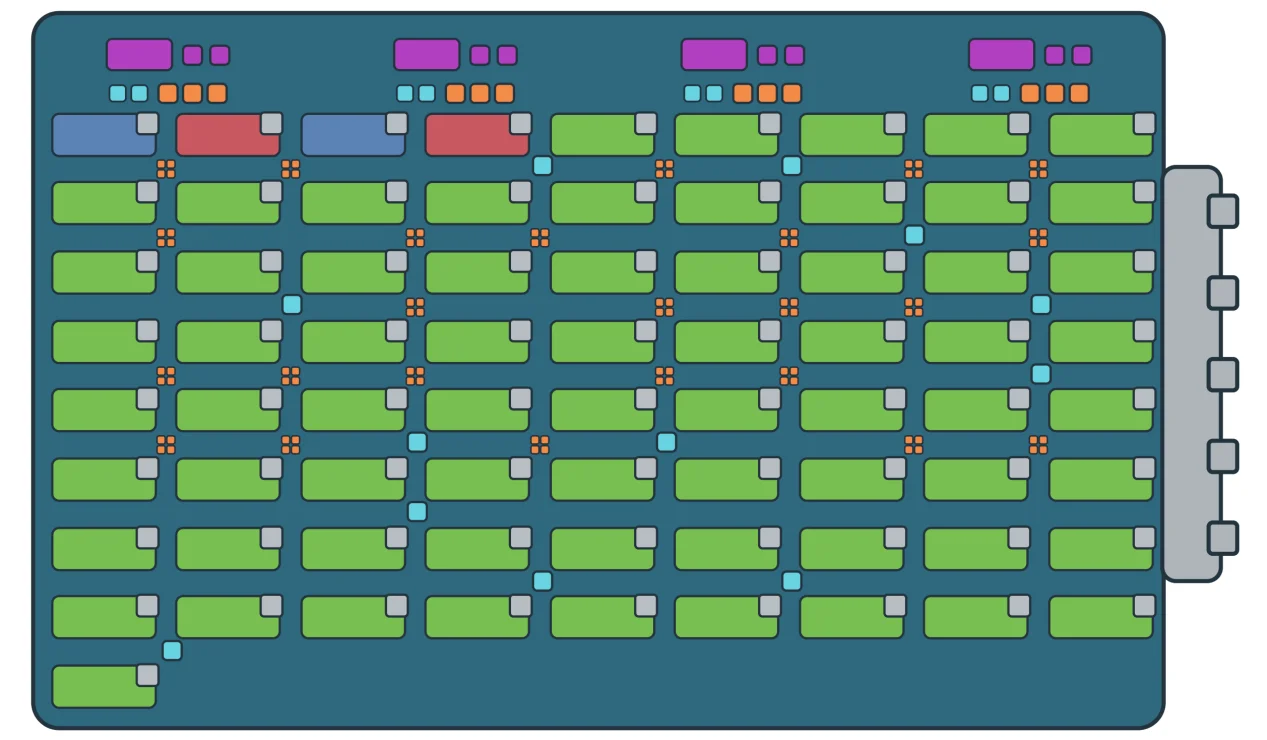
图2:针对secp256k1算法设计的全规模离子阱量子芯片架构布局,核心是将量子存储(绿块)、逻辑计算与状态制备(紫/橙/蓝/红/深蓝块)以及离子资源补给(灰块)进行模块化分区协作。
资源估算:20000量子比特与26天的由来
“20000个量子比特”和“26天”这两个数字是如何得出的?报告指出,整个计算过程被划分为多个测量层,每一层的耗时约为0.0295秒。通过精心设计的调度器和验证器,团队估算出完成一次完整的Shor算法运行大约需要25.7天,即约26天。
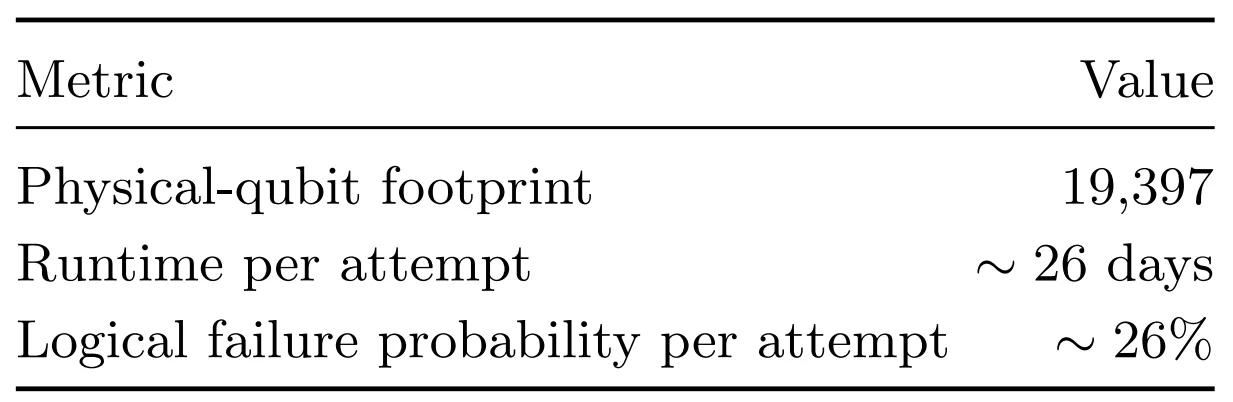
表2:求解secp256k1的资源总数
关于成功率,报告给出了两个维度的评估:基于Mosca下界,单次运行的成功概率约为40.7%;而基于Ekerå的启发式估计,成功率可达63.3%。这意味着,在实际攻击中,可能需要运行几次才能确保成功。
值得注意的是,团队在报告中明确表示,他们的设计哲学是“优先考虑简单性而非穷尽优化”。这意味着,当前的20,000量子比特和26天是一个相对保守、工程上更易实现的基准。如果增加经典后处理的负担,或者并行运行更多算法实例,每个实例所需的量子电路规模还可以进一步缩小。
意义与展望:从理论到工程的里程碑
这份报告展示了量子计算从理论走向工程实践的具体路径。它证明了,通过合理的架构设计、纠错编码和编译优化,破解256位椭圆曲线加密所需的资源并非天文数字,而是落在了“可预见的工程目标”范围内。
对于密码学界而言,这进一步印证了向“后量子密码学”(PQC)迁移的紧迫性。对于量子计算行业而言,IonQ的这份详细报告提供了一个可供检验和讨论的工程蓝图。未来的竞争,将不仅是量子比特数量的比拼,更是纠错效率、架构设计和软件栈的综合较量。
参考文献:
[1] Häner, Thomas, et al. Computing 256-bit elliptic curve discrete logarithms in 26 days on a fault-tolerant trapped-ion quantum computer with 20,000 qubits. arXiv:2609.05625 (2026).https://arxiv.org/abs/2609.05625
[2] R. Van Meter, , et al. Distributed quantum computation architecture using semiconductor nanophotonics. International Journal of Quantum Information, 8(01n02):295–323, 2010. DOI: 10.1142/S0219749910006435.
[3] Craig Gidney and Martin Ekerå. How to factor 2048 bit RSA integers in 8 hours using 20 million noisy qubits. In: Quantum 5 (2021), p. 433. DOI: 10.22331/q-2021-04-15-433
[4] Gidney, Craig. How to factor 2048 bit RSA integers with less than a million noisy qubits. arXiv:2505.15917 (2025). https://arxiv.org/abs/2505.15917
[5] Roetteler, Martin, et al. Quantum resource estimates for computing elliptic curve discrete logarithms. International Conference on the Theory and Application of Cryptology and Information Security. Cham: Springer International Publishing, 2017. https://doi.org/10.1007/978-3-319-70697-9_9
[6] Cain, Madelyn, et al. Shor's algorithm is possible with as few as 10,000 reconfigurable atomic qubits. arXiv:2603.28627 (2026).
[7] Babbush, Ryan, et al. Securing elliptic curve cryptocurrencies against quantum vulnerabilities: Resource estimates and mitigations. PRX Quantum 7.3, 031001 (2026).